Подписка на e-mail
RSS лента новостей
 |  |  |  |  |  |  |  |
| | Главная Подписка на e-mail RSS лента новостей | ||||||||
|
Партнеры
| Райффайзен Банк отримав сертифікат відповідності стандарту ISO/IEC 27001:2013
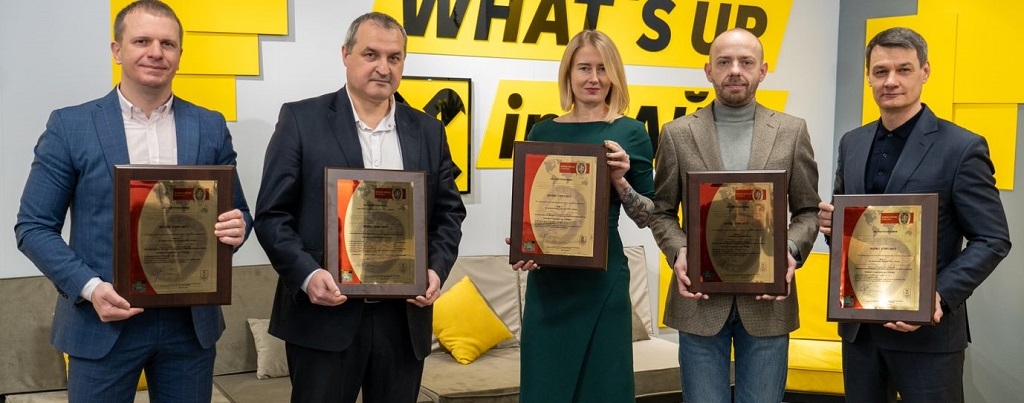
Райффайзен Банк отримав сертифікат відповідності стандарту ISO/IEC 27001:2013 на систему управління інформаційною безпекою до банківських сервісів. Сертифікат було видано після успішного проходження всіх етапів сертифікаційного аудиту в усіх 10 локаціях центрального офісу Райфу. ISO/IEC 27001:2013 – це міжнародний стандарт, який по суті містить набір кращих світових практик організації інформаційної безпеки, слідування яким гарантує те, що процеси в компанії відповідають найвищим критеріям захищеності, мають контрольований рівень ризиків, пов’язаних з інформаційною безпекою, та в цілому організація здатна ефективно реагувати на сучасні загрози інформаційної безпеки. Безпека залишається важливою цінністю для клієнтів Райфу, тому вона є безумовною частиною всіх продуктів та послуг банку. Для забезпечення бездоганного клієнтського досвіду використовуються новітні технології та найкращий світовий досвід. Сертифікація Райффайзен Банку, з одного боку, гарантує безпеку даних клієнтів, а з іншого дає впевненість партнерам і контролюючим органам щодо повного контролю за управлінням інформаційними ресурсами і стабільності функціонування ІТ систем Райфу. Сертифікація банку проводилася міжнародною компанією Бюро Верітас Сертификейшен у три етапи протягом 5 місяців та передбачала незалежне оцінювання процесів в різних підрозділах (бізнес, HR, ІТ, безпека, аудит тощо). На разі всі зацікавлені клієнти та контрагенти можуть ознайомитися з отриманим сертифікатом, у тому числі під час проведення тендерів. Інформаційна безпека – безперервний процес, тому раз в три роки Райффайзен Банк має проходити повторну сертифікацію та щорічно підтверджувати сертифікат у рамках вибіркових аудитів. Джерело: Райффайзен Банк
| Экспертное мнение
| ||||||||||||||||||||||||||||||||||||||||||||